STEP BY STEP / 从平台配置到上线
开发者后台建应用,四步取齐参数
原文的 6 张截图已覆盖飞书开发者后台与 OpenPortal 侧的参数填写、认证记录,配套的文字步骤目前只写到第一节;页末另附飞书免认证放行列表。
1配置步骤
AC、核心交换机、Bras、路由等设备,实现飞书认证方式网络准入认证配置,通过飞书授权实名认证获取用户实名手机号码等信息。
网络设备配置好Portal认证基础上,做一下配置即可实现基于飞书认证的网络准入实名认证方案。
2一、飞书开发者平台配置
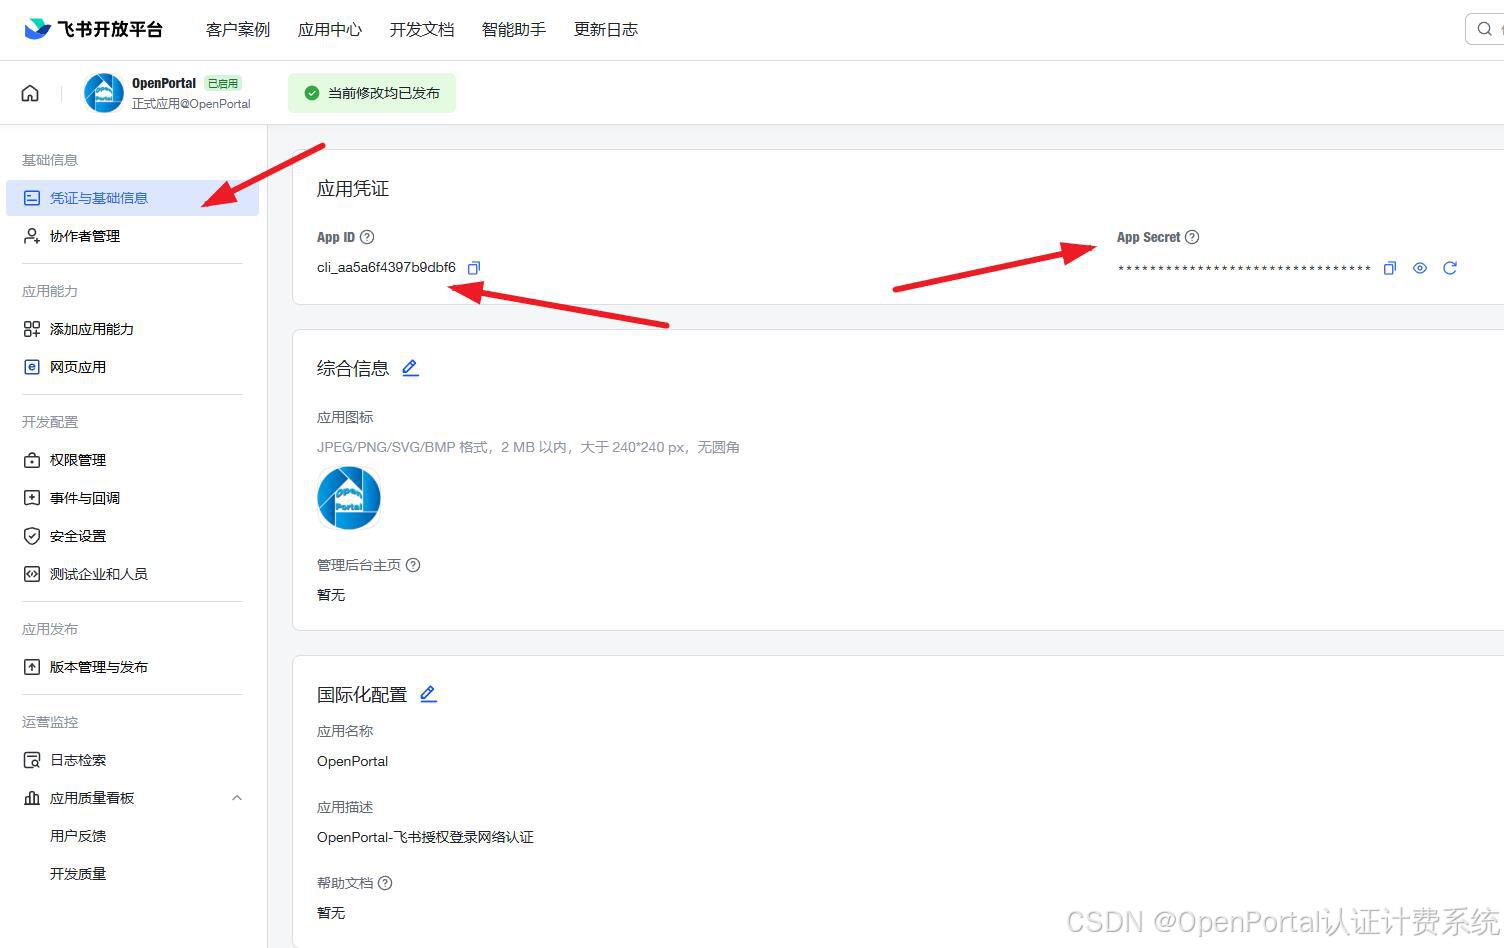
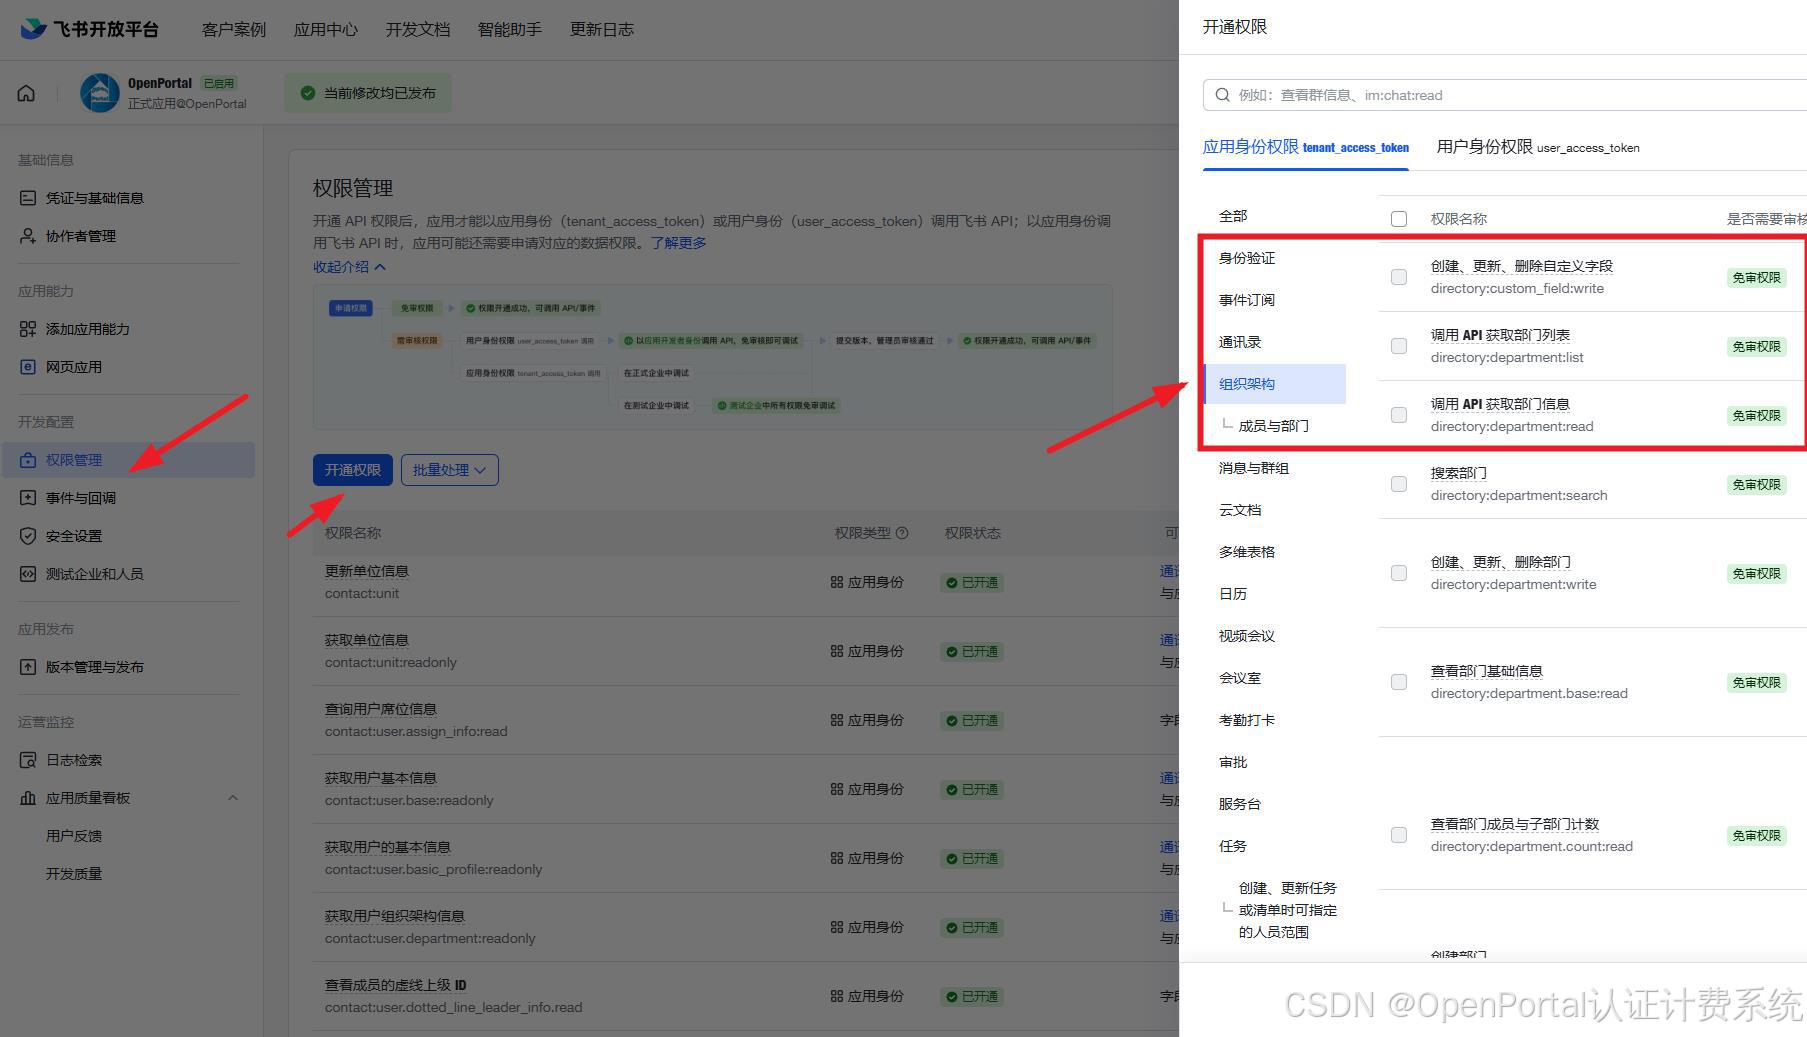
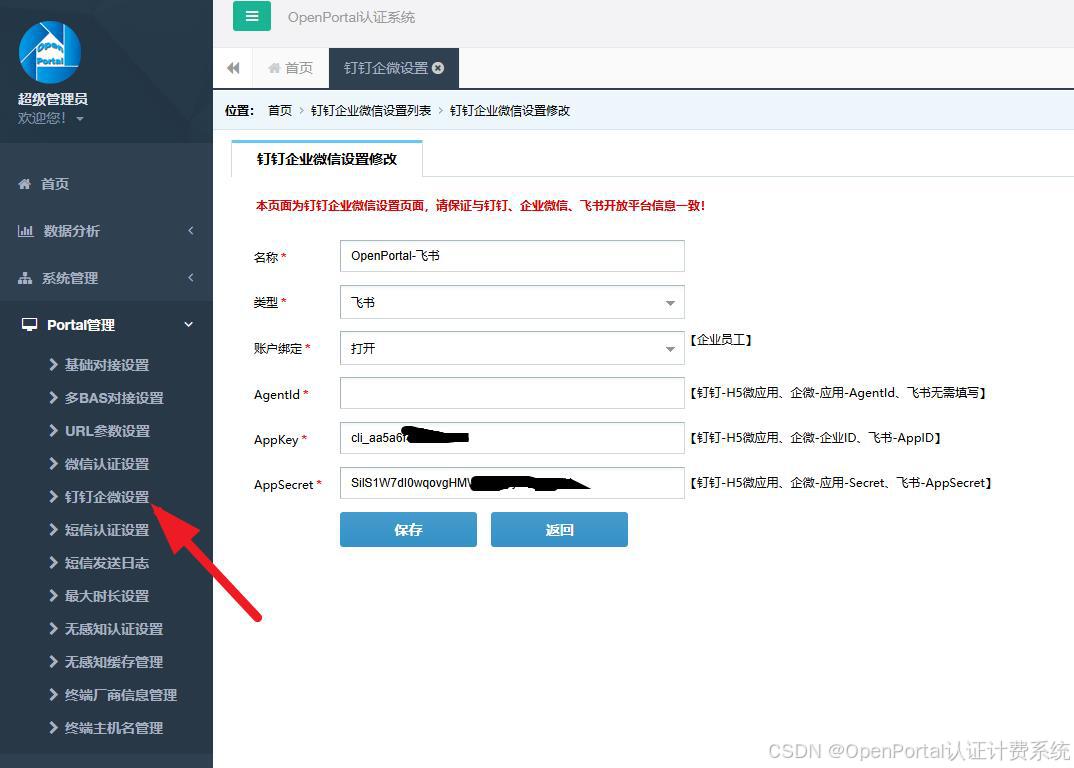
- 1.在飞书开发者后台【创建企业自建应用】中,找到并复制AppID、AppSecret
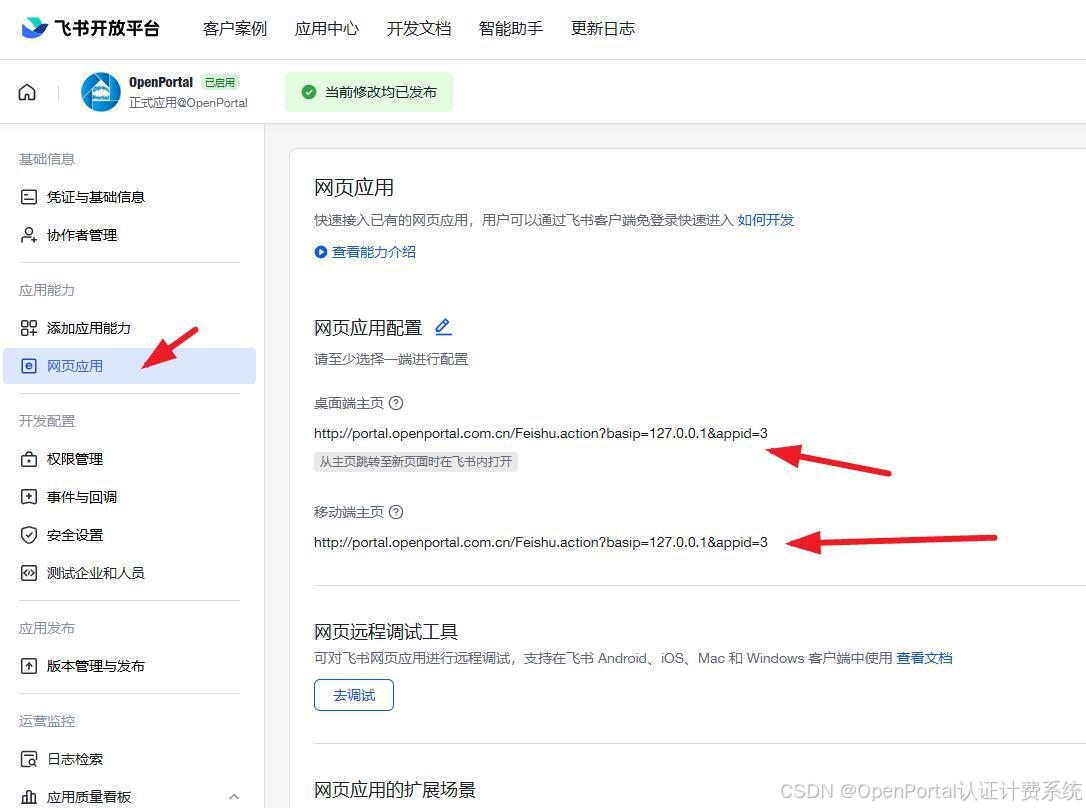
- 2.在网页应用配置中填写Portal认证服务器的私网飞书认证地址及参数
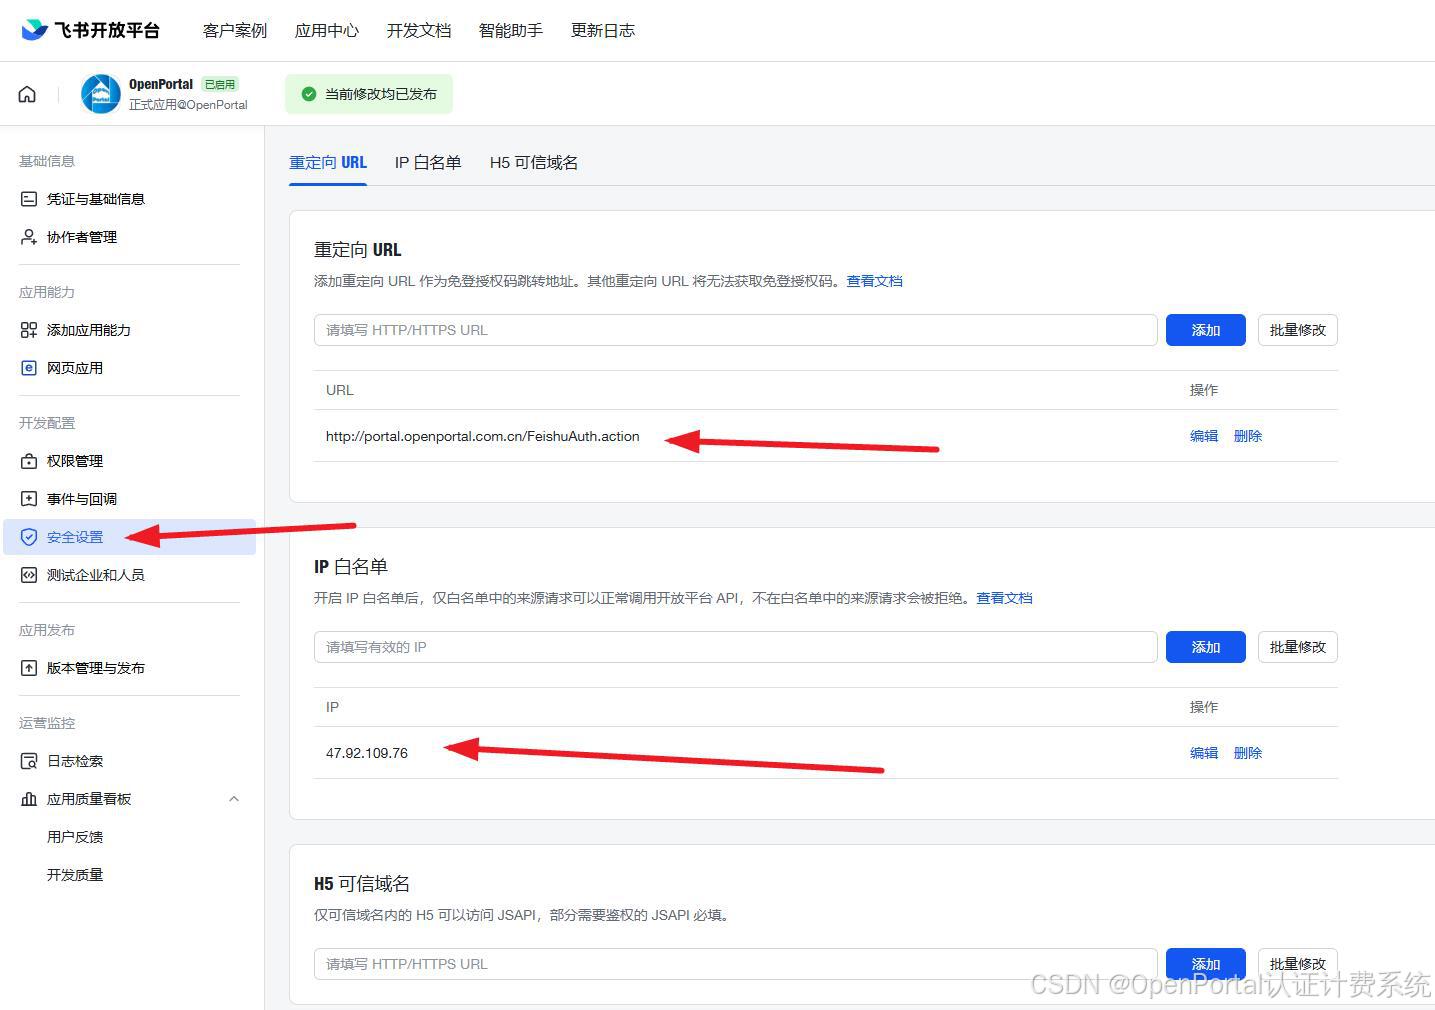
- 3.在安全设置中配置URL和认证服务器公网IP白名单
- 4.在权限管理中添加身份验证、通讯录、组织架构等权限
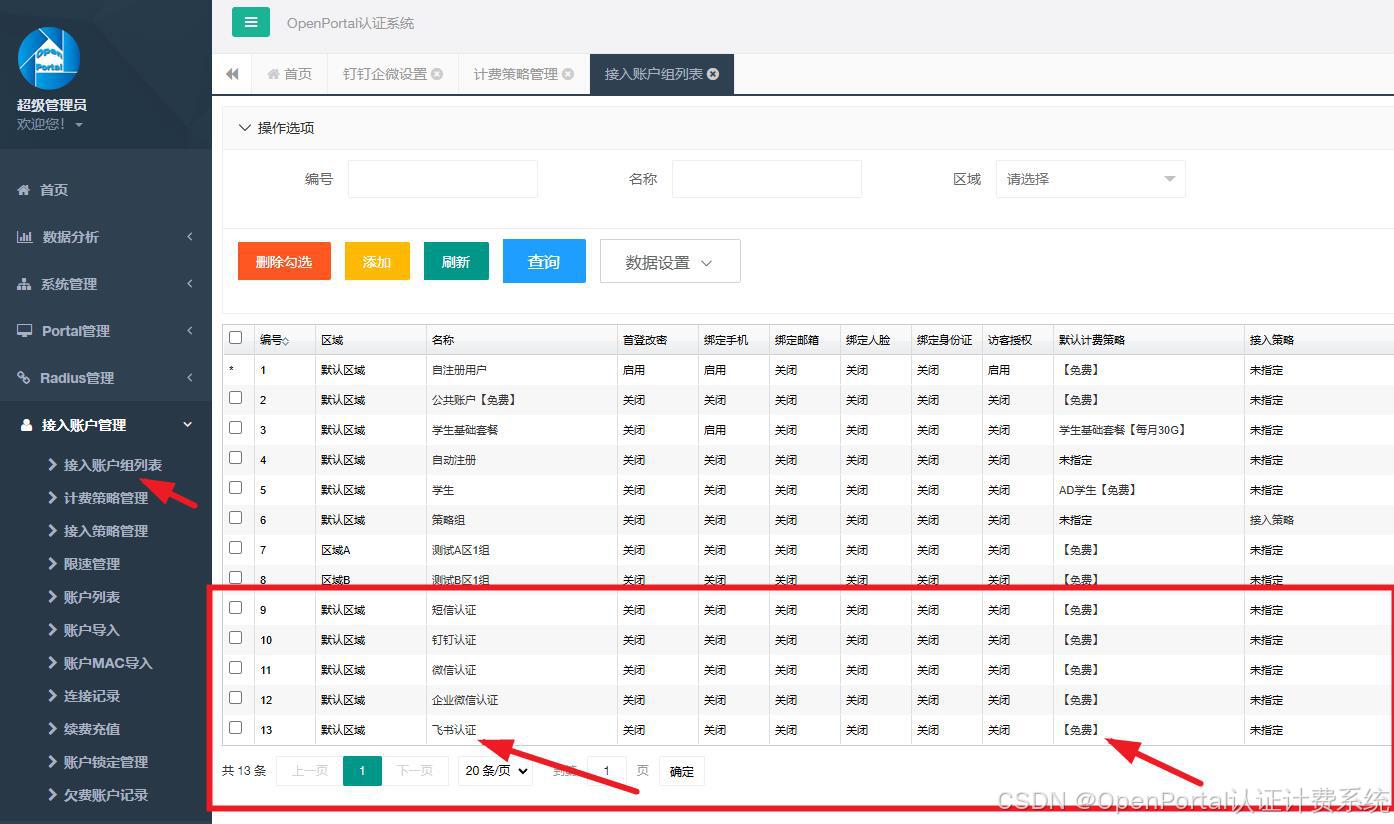
如下图所示:
3备注:设备免认证放行列表
备注:如果不使用临时放行方案,或者需要用到 App 内部自建应用调取认证功能,需要在设备配置如下放行列表。
认证前必须放行 DNS 与下列域名,否则终端首次关联 SSID 后无法与飞书服务器交互完成认证。协议与端口:HTTP(TCP 80)、HTTPS(TCP 443)、QUIC(UDP 443 / 80);若终端可访问 QUIC,免认证规则需同时覆盖 UDP 443 / 80,否则认证页可能一直转圈。
1. Portal 认证核心域名(必须,最小集)
| 域名 | 用途 |
|---|---|
passport.feishu.cn | 登录 / 扫码认证页 |
open.feishu.cn | 开放平台 API(OAuth 授权、authen 接口) |
internal-api-lark-api.feishu.cn | 飞书客户端内部 API |
*.feishucdn.com | 认证页静态资源 CDN |
*.pstatp.com(如 sf3-fe-tos.pglstatp-toutiao.com) | 认证页资源 |
*.zjurl.cn | 调度 / URL 服务 |
2. 飞书客户端完整域名白名单(可选,全量放行后客户端功能才完整可用)
*.feishu.cn*.feishu.net*.larkoffice.com*.larkenterprise.com*.feishucdn.com*.feishuimg.com*.feishuapp.cn*.feishupkg.com*.getfeishu.cn*.feishu-3rd-party-services.com*.zjurl.cn*.snssdk.com*.pstatp.com*.byteimg.com*.bytedance.net*.bytedance.com*.bytedanceapi.com*.byted-static.com*.bytegoofy.com*.bytehwm.com*.bytegecko.com*.bytescm.com*.bytetos.com*.bytetcc.com*.byteacctimg.com*.byteeffecttos.com*.bytednsdoc.com*.bytedapm.com*.ibytedapm.com*.mssdk.bytedance.com*.kundou.cn*.zijieapi.com*.volcvideo.com*.feelgood.cn*.baseopendev.com*.basevibepage.com*.aiforce.cloud*.aiforce.run*.doubao.com*.douyinvod.com*.doubaocdn.**.ttwebview.com
3. 基础设施
- DNS:认证前必须放行 DNS 解析(UDP / TCP 53),域名免认证依赖设备侧解析结果。
- DHCP:建议同时放行(UDP 67 / 68),否则终端连地址都拿不到,谈不上认证。
飞书服务端 IP 由字节跳动 / 火山引擎动态调度,强烈建议按域名放行、不建议按 IP 放行;官方清单会不定期新增(2026-08 仍在追加 *.doubaocdn.* 等),建议订阅防火墙变更通知,并以官方文档为准。
4华为 AC 免认证放行配置
华为 AC(V200R 系列)通过 free-rule-template 配置免认证规则,模板绑定到 Portal 服务器模板后,在接口或无线服务模板下引用才生效。
system-view
free-rule-template name feishu_auth
free-rule 1 destination ip 114.114.114.114 mask 255.255.255.255
free-rule 2 destination ip 223.5.5.5 mask 255.255.255.255
free-rule 10 destination domain passport.feishu.cn
free-rule 11 destination domain open.feishu.cn
free-rule 12 destination domain internal-api-lark-api.feishu.cn
free-rule 13 destination domain feishucdn.com
free-rule 14 destination domain zjurl.cn
free-rule 20 destination domain feishu.cn
free-rule 21 destination domain feishu.net
free-rule 22 destination domain larkoffice.com
free-rule 23 destination domain snssdk.com
free-rule 24 destination domain pstatp.com
free-rule 25 destination domain byteimg.com
free-rule 26 destination domain bytedance.com
free-rule 27 destination domain bytetos.com
free-rule 28 destination domain byted-static.com
free-rule 29 destination domain bytegoofy.com
quitportal-server-template name feishu_portal
free-rule-template feishu_auth
quit
interface Vlan-interface100
portal feishu_portal
quit- 域名免认证规则对子域名生效(配
feishu.cn即可覆盖passport.feishu.cn等),因此优先配主域,无需逐个子域罗列。 - AirEngine 9700 / AC6000 配套 AP 场景可用透传域写法:
passthrough-domain name .feishu.cn id 1+acl 6000 rule permit ip destination passthrough-domain .feishu.cn+free-rule acl 6000。 - 云管理 Campus 版本不用敲命令,直接在「网络配置 › 站点配置 › 认证点 › 默认放行规则」里加上表中的域名即可。
- 接口下的引用命令随版本略有差异(部分版本为
portal apply web-server),以设备?提示为准。
5H3C AC 免认证放行配置
H3C AC 在系统视图下用 portal free-rule 逐条配置免认证规则,再在接口或无线服务模板下引用 Portal 认证模板。
system-view
portal free-rule 1 destination udp 53
portal free-rule 2 destination tcp 53
portal free-rule 3 destination ip 114.114.114.114 32
portal free-rule 4 destination ip 223.5.5.5 32
portal free-rule 10 destination domain passport.feishu.cn
portal free-rule 11 destination domain open.feishu.cn
portal free-rule 12 destination domain internal-api-lark-api.feishu.cn
portal free-rule 13 destination domain feishucdn.com
portal free-rule 14 destination domain zjurl.cn
portal free-rule 20 destination domain feishu.cn
portal free-rule 21 destination domain feishu.net
portal free-rule 22 destination domain larkoffice.com
portal free-rule 23 destination domain snssdk.com
portal free-rule 24 destination domain pstatp.com
portal free-rule 25 destination domain byteimg.com
portal free-rule 26 destination domain bytedance.com
portal free-rule 27 destination domain bytetos.com
portal free-rule 28 destination domain byted-static.com
portal free-rule 29 destination domain bytegoofy.com
quitinterface Vlan-interface100
portal apply profile feishu_portal
quit- 旧版 Comware(V5 / V7 早期)命令为
portal free-rule rule-id destination domain domain-name,含义一致。 - 域名免认证同样依赖设备侧 DNS 解析,务必先放行 DNS,否则规则匹配不到域名。
- 设备型号不支持域名免认证时只能按 IP 放行,而飞书 IP 会动态变化,仅适合临时排查。
6放行验证与排障
- 终端关联 SSID 后不认证,浏览器访问
passport.feishu.cn能正常解析并打开,说明 free-rule 已生效。 - 认证页空白 / 样式丢失:多为
*.feishucdn.com、*.pstatp.com、*.byteimg.com等 CDN 域名未放行。 - 扫码后认证失败:检查
open.feishu.cn(OAuth 授权与 authen 接口)是否放行。 - 认证页假死:终端走 QUIC(UDP 443)而设备只放行了 TCP,必要时在认证前 ACL 直接阻断 UDP 443,强制回落 TCP。
- 规则都放了仍失败:先确认 DNS 可用,再确认设备型号支持域名免认证、且已有 ACL 没有把 free-rule 流量先行拦掉。
本章依据飞书官方帮助中心《配置企业内网防火墙域名和 IP 白名单》整理:飞书官方域名与 IP 白名单说明。域名清单会不定期更新,以官方文档为准。
RELATED CASES / 相关对接案例